شرکت بویینگ (Boeing)، از بررسی یک حمله سایبری به شبکه این غول هوافضای جهان خبر داده است. این در حالی است که گردانندگان باجافزار LockBit نیز مدعی رخنه به شبکه و سرقت بخش قابلتوجهی از دادههای حساس بویینگ شدهاند.
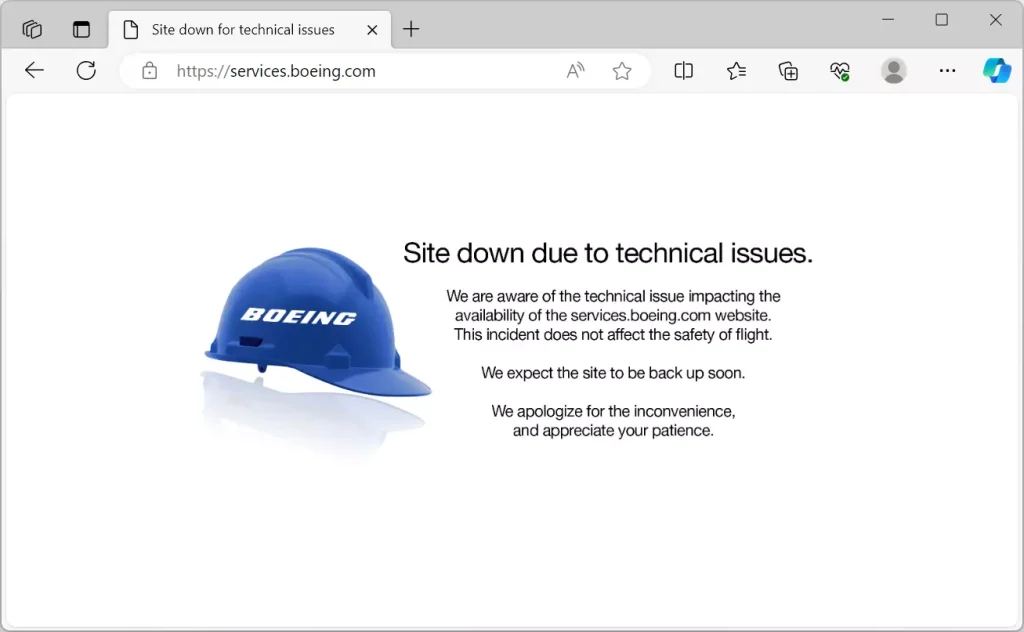
در زمان انتشار این خبر، بخش خدماتدهی سایت بویینگ از دسترس خارج شده است.
اوایل آبان، مهاجمان LockBit، در سایت این باجافزار در شبکه TOR، ضمن ادعای سرقت دادههای حساس بویینگ، تهدید کردند که در صورت عدم تماس مسئولان این شرکت با مهاجمان ظرف مدت چند روز، اقدام به انتشار عمومی اطلاعات سرقتشده خواهند کرد.
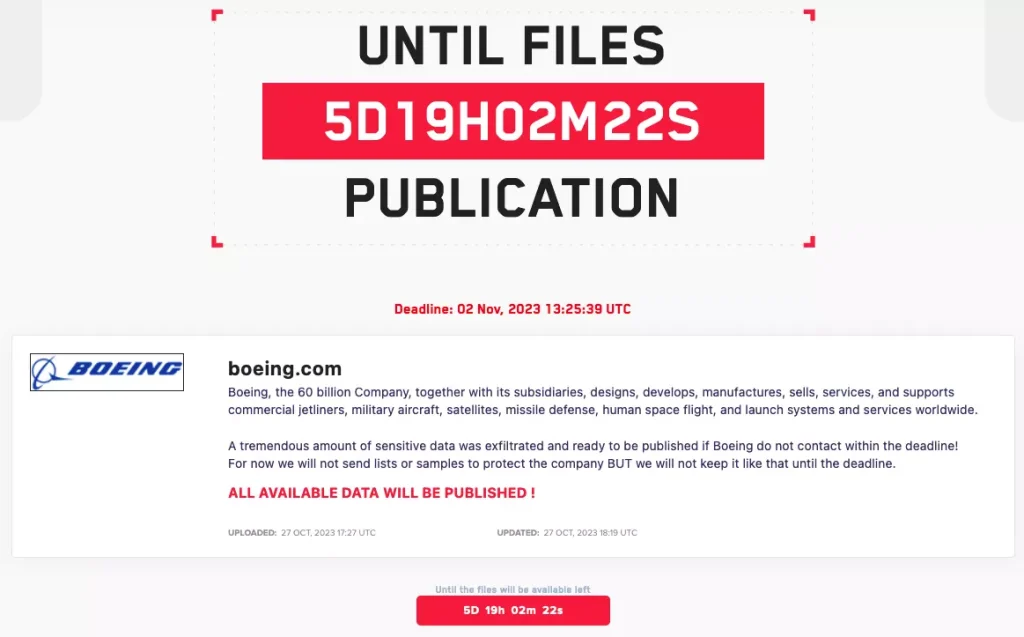
اگر چه، بویینگ، نشت اطلاعات و ارتباط اختلال موجود با حملهای که گردانندگان LockBit مدعی انجام آن هستند را تایید نکرده اما همزمانی این اتفاقات و از همه مهمتر، حذف صفحه مذکور از سایت LockBit، صحیح بودن ادعای مهاجمان این باجافزار را بسیار محتمل نشان میدهد.
همچنین بخوانید: باج افزار چیست؟
نخستین نسخه از باجافزار LockBit، بیش از 4 سال پیش منتشر شد. بر طبق گزارشی از سوی نهادهای امنیتی ایالات متحده، مهاجمان LockBit، طی سه سال گذشته، حدود 1700 حمله را تنها بر ضد سازمانها و شرکتهای آمریکایی اجرا و حداقل 91 میلیون دلار از آنها اخاذی کردهاند.
مهاجمان LockBit استفاده از تکنیکهای زیر را برای دسترسی اولیه (Initial Access) به شبکه اهداف خود در کارنامه دارند:
- هک سرورهای با پودمان RDP باز و پیکربندی غیرامن
- ارسال هدفمند ایمیلهای فیشینگ
- بهرهجویی از آسیبپذیریهای امنیتی
- هک سرورهای ESXi آسیبپذیر یا با پیکربندی ضعیف امنیتی
LockBit از جمله باجافزارهایی است که همواره در ایران نیز قربانی داشته و موارد متعددی از آن از سوی شرکتهای مطرح و صاحبنام ایرانی گزارش شده است.